
工业边缘设备固件全量防回滚(Anti-Rollback)与安全密钥熔丝
在工业物联网(IIoT)网关、智能电表、车载 T-Box 以及金融支付终端等关键基础设施设备中,系统安全面临着一种隐蔽且极具破坏力的物理攻击手段——固件降级攻击(Downgrade Attack / Rollback Attack)。
攻击者截获并逆向分析了设备当前最新固件(V2.0)的安全补丁,发现了旧版本固件(V1.0)中存在一个未修复的严重远程代码执行漏洞(RCE)或硬编码密码后:
- 攻击者通过物理接触设备(如插上带有签名合法的 V1.0 官方老固件的 SD 卡),强行触发 OTA 降级;
- 由于 V1.0 固件本身也是由厂商官方合法私钥签名的,设备传统的启动签名校验(Secure Boot)会顺畅通过并允许刷入;
- 一旦设备成功回滚至老版本,攻击者便利用已知的旧漏洞轻松攻破设备,提取机密加密密钥或接管工控生产网。
仅仅依靠“RSA / ECC 数字签名”是无法防御降级攻击的。
构建一套基于 SoC 硬件一次性可编程安全熔丝(eFuse / OTP)、单调递增安全版本计数器(Monotonic Security Version Counter)与不可逆防回滚(Anti-Rollback)状态机的工业级防御体系,是堵死固件降级后门、构建硬件信任根(Root of Trust)的终极防线。
固件防回滚的物理根基:eFuse 一次性硬件熔丝
在现代嵌入式安全微处理器(如 NXP i.MX、STM32H7、瑞芯微、TI Sitara)内部,集成了一组一次性可编程只读寄存器——eFuse(电子熔丝,Electronic Fuse)。
eFuse 的物理微观机理:
在芯片出厂时,eFuse 内部所有物理位的状态均为 0(导通的微观多晶硅熔丝通道)。
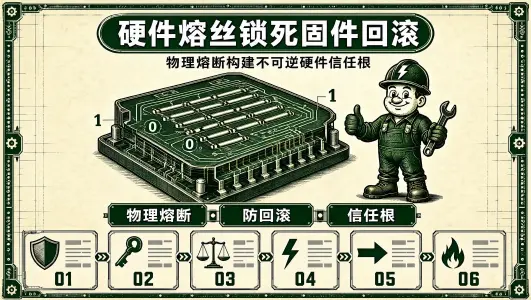
当向芯片的特定高压编程引脚施加编程电压并写入指令时,特定位的物理熔丝会在微观上被大电流永久性熔断(Blow),将其电平永久固化为 1。
物理熔丝一旦熔断,在物理化学层面上绝对不可逆转!任何软件指令、任何越狱手段、哪怕将 Flash 芯片格式化一万次,也永远无法将 1 恢复为 0!
eFuse 硬件单调计数器 (Anti-Rollback Monotonic Counter) 位图拓扑:
+---+---+---+---+---+---+---+---+---+---+---+---+---+---+---+---+
| 1 | 1 | 1 | 1 | 1 | 0 | 0 | 0 | 0 | 0 | 0 | 0 | 0 | 0 | 0 | 0 |  (共 64 位)
+---+---+---+---+---+---+---+---+---+---+---+---+---+---+---+---+
  ▲               ▲
  │               └──► 当前固件版本 = 5 (前 5 位已被硬件物理熔断!)
  └───────────────────► 永远无法通过任何软件手段向后降级!
安全启动过程中的防回滚校验状态机
在具备防回滚的安全引导链中,每一个固件镜像的头部元数据(Image Header)中都必须硬编码声明一个安全版本号(Security Version / sec_ver),并被厂商私钥统一签名:
安全引导链防回滚仲裁状态机:

设备上电复位 (Power On)
       │
       ▼
[ 芯片硬件 BootROM (固化在芯片内部的绝对安全信任根) ]
       │
       ├─► 步骤 1: 读取固件镜像头部,验证厂商 RSA/ECC 签名 (通过!)
       │
       ├─► 步骤 2: 读取镜像声明的安全版本号 (Image_Sec_Ver)
       │
       ├─► 步骤 3: 从硬件 eFuse 中读取当前物理熔断的熔丝版本号 (eFuse_Sec_Ver)
       │
       ▼
[ 硬件防回滚比较决策 (Hardware Version Gate) ]
       │
       ├─► 场景 A: Image_Sec_Ver < eFuse_Sec_Ver (检测到恶意降级回滚攻击!)
       │     └──► 立即熔断引导流程!触发硬件自毁或安全锁死,拒绝执行任何代码!
       │
       ├─► 场景 B: Image_Sec_Ver == eFuse_Sec_Ver (正常启动)
       │     └──► 跳转执行当前合法固件!
       │
       └─► 场景 C: Image_Sec_Ver > eFuse_Sec_Ver (检测到合法的跨大版本安全升级!)
             ├──► 1. 正常引导新版本固件
             └──► 2. 在新固件完成自检后,由安全加密引擎自动触发【硬件熔断操作】!
                  3. 将 eFuse 中对应差额的熔丝永久烧断 (将 eFuse_Sec_Ver 提升至新版本)!
                  4. 从这一瞬间起,历史旧固件被物理判处“死刑”,永远无法再次刷入!
工业级防回滚 U-Boot 引导校验 C 源码实战
在二级引导加载程序(U-Boot)中,实现与硬件 eFuse 安全引擎协同的防回滚校验桩:
#include <common.h>
#include <fsl_secboot.h>

// 模拟读取硬件 eFuse 中的单调递增版本号 (物理读取底层硬件寄存器)
uint32_t read_hardware_efuse_security_version(void) {
    uint32_t fuse_val = readl(EFUSE_SECURITY_VERSION_REG_ADDR);
    // 计算 32 位寄存器中连续为 1 的位数 (例如 0x0000001F 代表版本 5)
    uint32_t version = __builtin_popcount(fuse_val);
    return version;
}

// 模拟物理烧写 eFuse 熔丝 (不可逆动作!)
int blow_hardware_efuse_security_version(uint32_t new_version) {
    uint32_t current_ver = read_hardware_efuse_security_version();
    if (new_version <= current_ver) {
        return 0; // 无需重复烧写
    }

    uint32_t bits_to_burn = (1UL << new_version) - 1;
    pr_warn("[CRITICAL SECURITY] Burning irreversible eFuses to target version %u! (Bits: 0x%08X)\n",
            new_version, bits_to_burn);

    // 开启高压编程电源门控,写入 eFuse 物理控制器
    writel(bits_to_burn, EFUSE_PROGRAM_DATA_REG_ADDR);
    writel(EFUSE_CMD_START_BLOW, EFUSE_CONTROL_REG_ADDR);

    // 等待硬件编程熔断完成
    while (readl(EFUSE_STATUS_REG_ADDR) & EFUSE_STATUS_BUSY);

    pr_info("[CRITICAL SECURITY] eFuse successfully blown. Downgrades permanently locked out!\n");
    return 0;
}

// 安全镜像加载与防回滚仲裁核心函数
int secure_boot_verify_and_anti_rollback(const struct image_header *hdr) {
    // 1. 验证镜像非对称数字签名 (RSA-4096 / ECDSA-P256)
    if (verify_image_signature(hdr) != 0) {
        pr_err("[SECURE BOOT] Signature verification FAILED! Corrupted or untrusted binary.\n");
        return -1;
    }

    // 2. 提取镜像头中由厂商加密签署的安全版本号
    uint32_t image_sec_ver = hdr->ih_sec_version;
    uint32_t hardware_sec_ver = read_hardware_efuse_security_version();

    pr_info("[SECURE BOOT] Hardware eFuse Ver: %u, Candidate Image Ver: %u\n",
            hardware_sec_ver, image_sec_ver);

    // 3. 核心防回滚强力拦截!
    if (image_sec_ver < hardware_sec_ver) {
        pr_err("==============================================================\n");
        pr_err(" [FATAL SECURITY ALARM] DOWNGRADE ATTACK DETECTED!\n");
        pr_err(" Candidate firmware version (%u) is LOWER than eFuse hardware baseline (%u)!\n",
               image_sec_ver, hardware_sec_ver);
        pr_err(" Halting execution permanently to protect device integrity.\n");
        pr_err("==============================================================\n");

        // 强行挂起 CPU 并拉低致命报警引脚
        while (1) { __asm__ volatile("wfi"); }
    }

    // 4. 若为新版本,放行引导,由后续固件确认阶段完成 eFuse 熔断
    pr_info("[SECURE BOOT] Anti-Rollback check PASSED! Booting kernel...\n");
    return 0;
}
工业防回滚设计的两大红线法则
第一,严禁在未确认新固件能够稳定启动前过早熔断 eFuse。
如果新固件在刚刷入时就烧毁了熔丝,但新固件内部存在严重 Bug 导致无法开机,此时老版本已被防回滚锁死,设备将彻底变为物理死砖!必须在系统进入用户空间并成功跑通完整业务自检后,才在后台安全触发熔丝烧写!
第二,必须妥善规划 eFuse 熔丝的位宽容量。
eFuse 属于不可再生的珍贵硬件资源(通常只有 32 位或 64 位)。小版本修复(如 V1.0.1 到 V1.0.2)不应递增安全版本号,只有在修复了重大安全漏洞、需要彻底封杀旧版本的关键里程碑版本升级时,才递增安全版本号。
将安全防回滚深植于芯片物理熔丝之中,工业设备才能在复杂险恶的网络对抗与物理攻防中,守住硬件信任根的绝对防线。
转载自 CSDN-专业IT技术社区
原文链接:https://blog.csdn.net/qq_42431428/article/details/165237237